
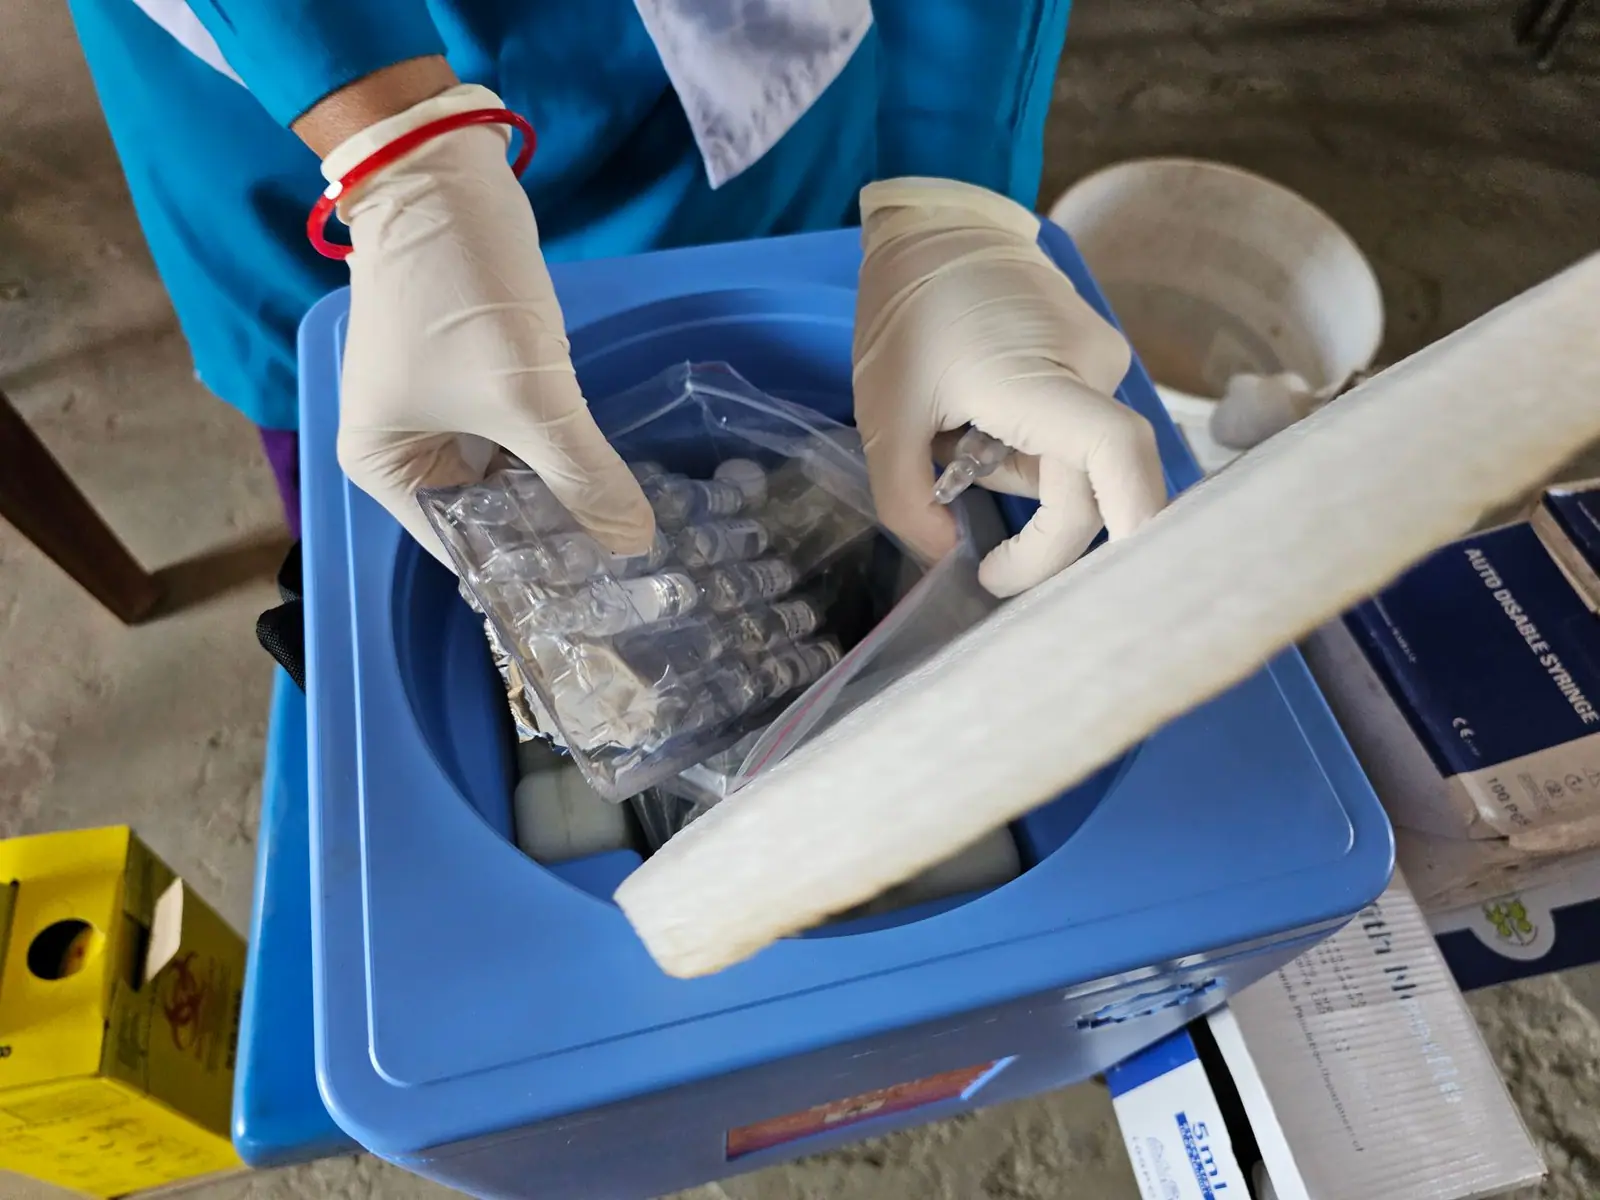
Хакеры взломали холодильные камеры французской службы крови EFS (Établissement Français du Sang) и изменили заданную температуру с минус 30 до 110 градусов. Дежурный техник вовремя среагировал, и запасы удалось спасти, подтвердили в руководстве EFS.
Атака произошла в ночь на 2 ноября, но стало известно о ней только 3 ноября.
Хакеры проникли в систему через Coolworld — фирму, которая обслуживает холодильное оборудование EFS. В камерах хранят кровь и плазму для переливания. По данным Министерства здравоохранения Франции, из этих запасов каждый год лечат около 1 миллиона пациентов.
Техник увидел на мониторах внезапное изменение температуры и запустил аварийный протокол. Все пакеты из пострадавших камер быстро перенесли в безопасное место. В EFS уточнили, что ни материальных, ни биологических потерь нет.
Кто стоит за саботажем, неизвестно. Неизвестно и сколько всего объектов во Франции атаковали.
Холодильные системы EFS подключены к интернету. Благодаря этому за ними можно следить на расстоянии, но нередко это открывает путь и киберпреступникам. Недавно хакеры атаковали и холодильные камеры крупных сетей супермаркетов в Европе. Взлом IT-систем уже привёл к прямым потерям денег и товаров.
Старший IT-консультант Джордж Черин объяснил, что устройства с выходом в интернет ставят всё чаще: они позволяют следить за зданиями и машинами и управлять ими на расстоянии. Если нет строгих правил защиты, такие устройства создают большие риски для повседневной работы.
По словам Черина, главная проблема не в том, что товар может испортиться. Слабо защищённое устройство становится входной дверью в центральную сеть компании. Если сеть не разделена на отдельные части, нападающие используют такой датчик как опорную точку и двигаются дальше, к другим системам. Небольшая брешь в одном сенсоре может дать им прямой доступ к кассовым терминалам, финансовым системам и базам данных. Оттуда они добираются до утечки важных данных или до программы-вымогателя, которая останавливает всю торговлю.
Многие такие устройства устанавливают без самых простых настроек безопасности. На них остаются заводские пароли, они работают через незащищённые сетевые соединения или имеют встроенное ПО с известными уязвимостями. Его трудно, а иногда и вовсе невозможно обновить при плановых обновлениях.
Омар Бенбуаза, сооснователь RootedCON, считает, что зависимость от современных технологий может обойтись очень дорого. По его словам, инструменты с искусственным интеллектом облегчают работу нападающим и сокращают подготовку атаки с нескольких месяцев до нескольких минут.
Комментарии (0)
Комментариев пока нет.