
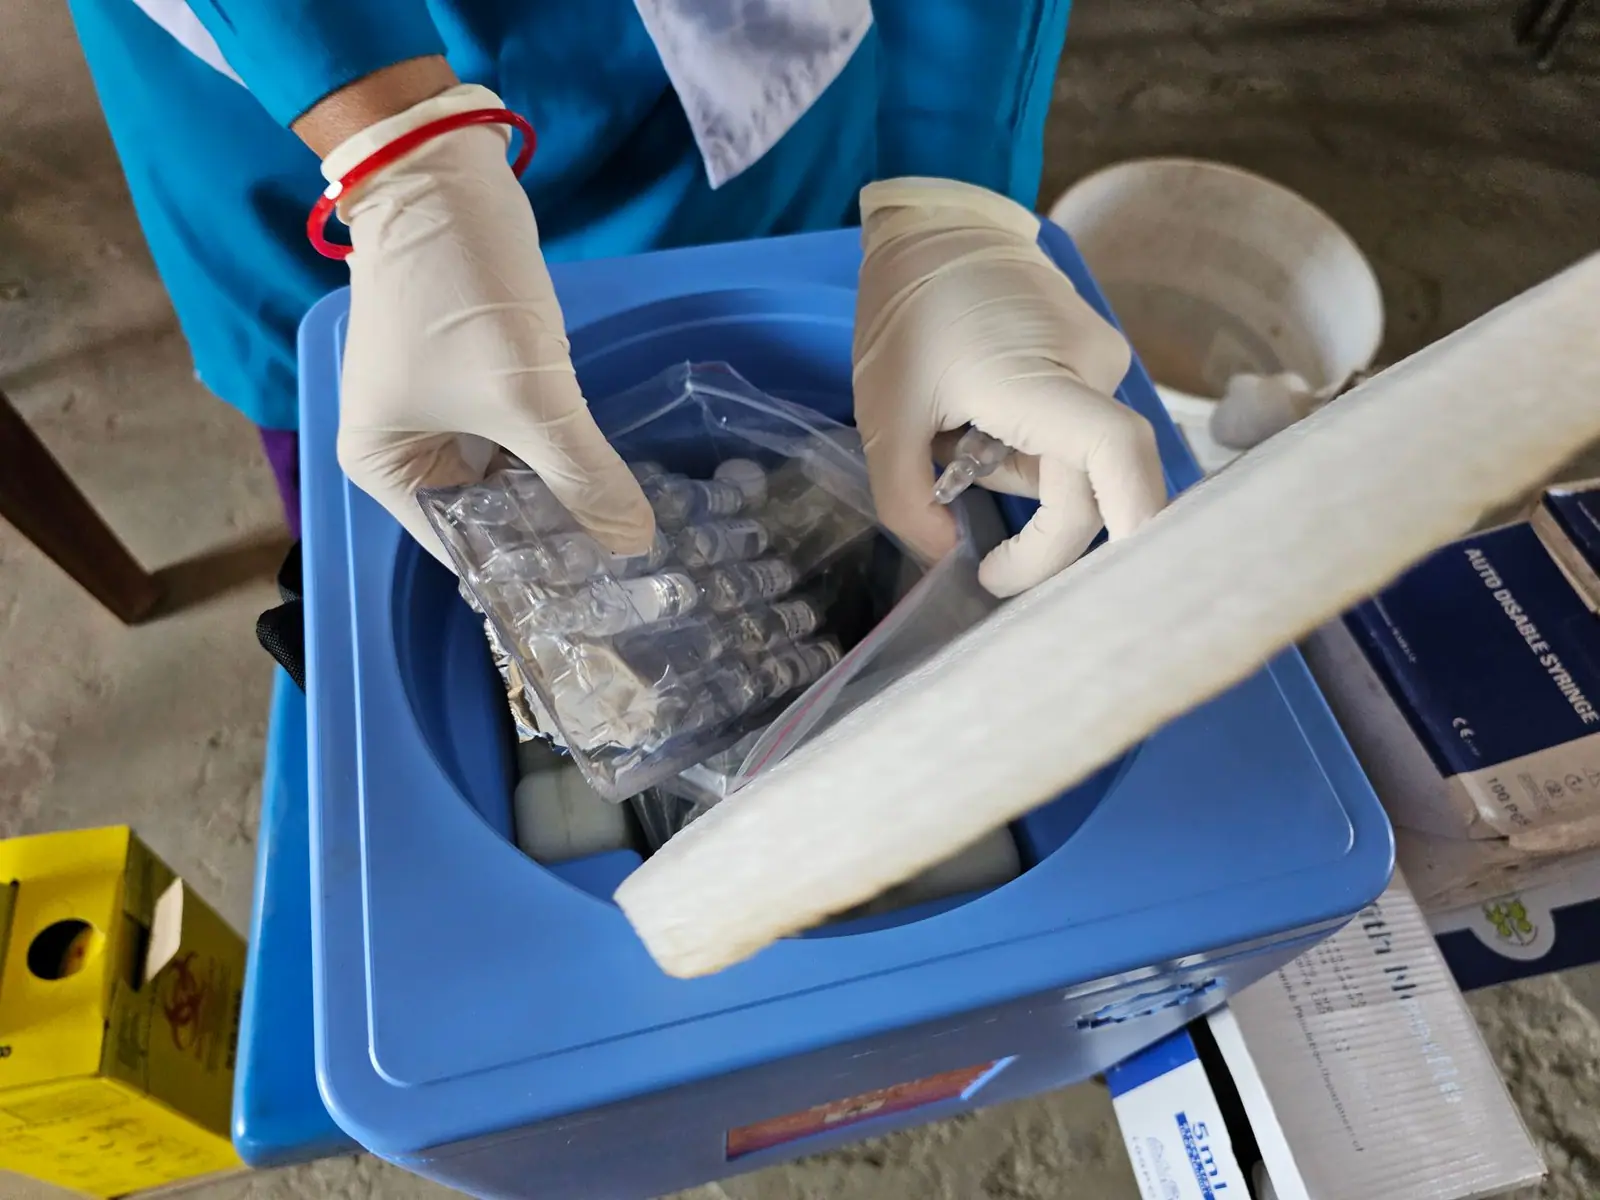
Хакери проникнаха в хладилните камери на френската служба за кръвта EFS (Établissement Français du Sang) и промениха зададената температура от минус 30 на 110 градуса. Дежурен техник реагира навреме и запасите са спасени, потвърдиха от ръководството на EFS.
Атаката беше в нощта срещу 2 ноември, а стана известна чак на 3 ноември.
Хакерите влязоха през Coolworld, фирмата, която поддържа хладилното оборудване на EFS. В камерите се пазят кръв и плазма за кръвопреливане. По данни на Министерството на здравеопазването на Франция с тези запаси всяка година се лекуват около 1 милион пациенти.
Техникът видя на мониторите внезапната промяна и задейства аварийния протокол. Всички торби от засегнатите камери бързо преместиха на сигурно място. От EFS уточниха, че няма нито материални, нито биологични загуби.
Не е ясно кой стои зад саботажа, както и колко обекта във Франция са атакувани общо.
Хладилните системи на EFS са свързани с интернет. Така могат да се следят от разстояние, но често това дава път и на киберпрестъпници. Наскоро хакери атакуваха и хладилните камери на големи вериги супермаркети в Европа, а ИТ пробив вече е довел до преки загуби на пари и стоки.
Старшият ИТ консултант Джордж Черин обясни, че устройствата, свързани с интернет, се слагат все по-често, защото дават възможност сградите и машините да се следят и управляват от разстояние. Ако не са въведени строги правила за защита, те носят големи рискове за всекидневната работа.
Според Черин основният проблем не е, че стоката може да се развали. Слабо защитеното устройство става входна врата към централната мрежа на компанията. Ако мрежата не е разделена на отделни части, нападателите използват такъв датчик като опорна точка и се придвижват към други системи. Малък пробив в един сензор може да им даде пряк достъп до касовите терминали, финансовите системи и базите данни. Оттам стигат до изтичане на чувствителни данни или до програма за изнудване, която спира цялата търговия.
Много такива устройства се инсталират без най-простите настройки за сигурност. Остават с фабричните пароли, работят през незащитени мрежови връзки или имат вграден софтуер с известни слабости, който често трудно, а понякога изобщо не може да се обнови при редовните актуализации.
Омар Бенбуаза, съосновател на RootedCON, смята, че зависимостта от модерните технологии може да излезе много скъпо. Според него инструментите с изкуствен интелект улесняват нападателите и съкращават подготовката на атака от няколко месеца до няколко минути.
Коментари (0)
Все още няма коментари.