
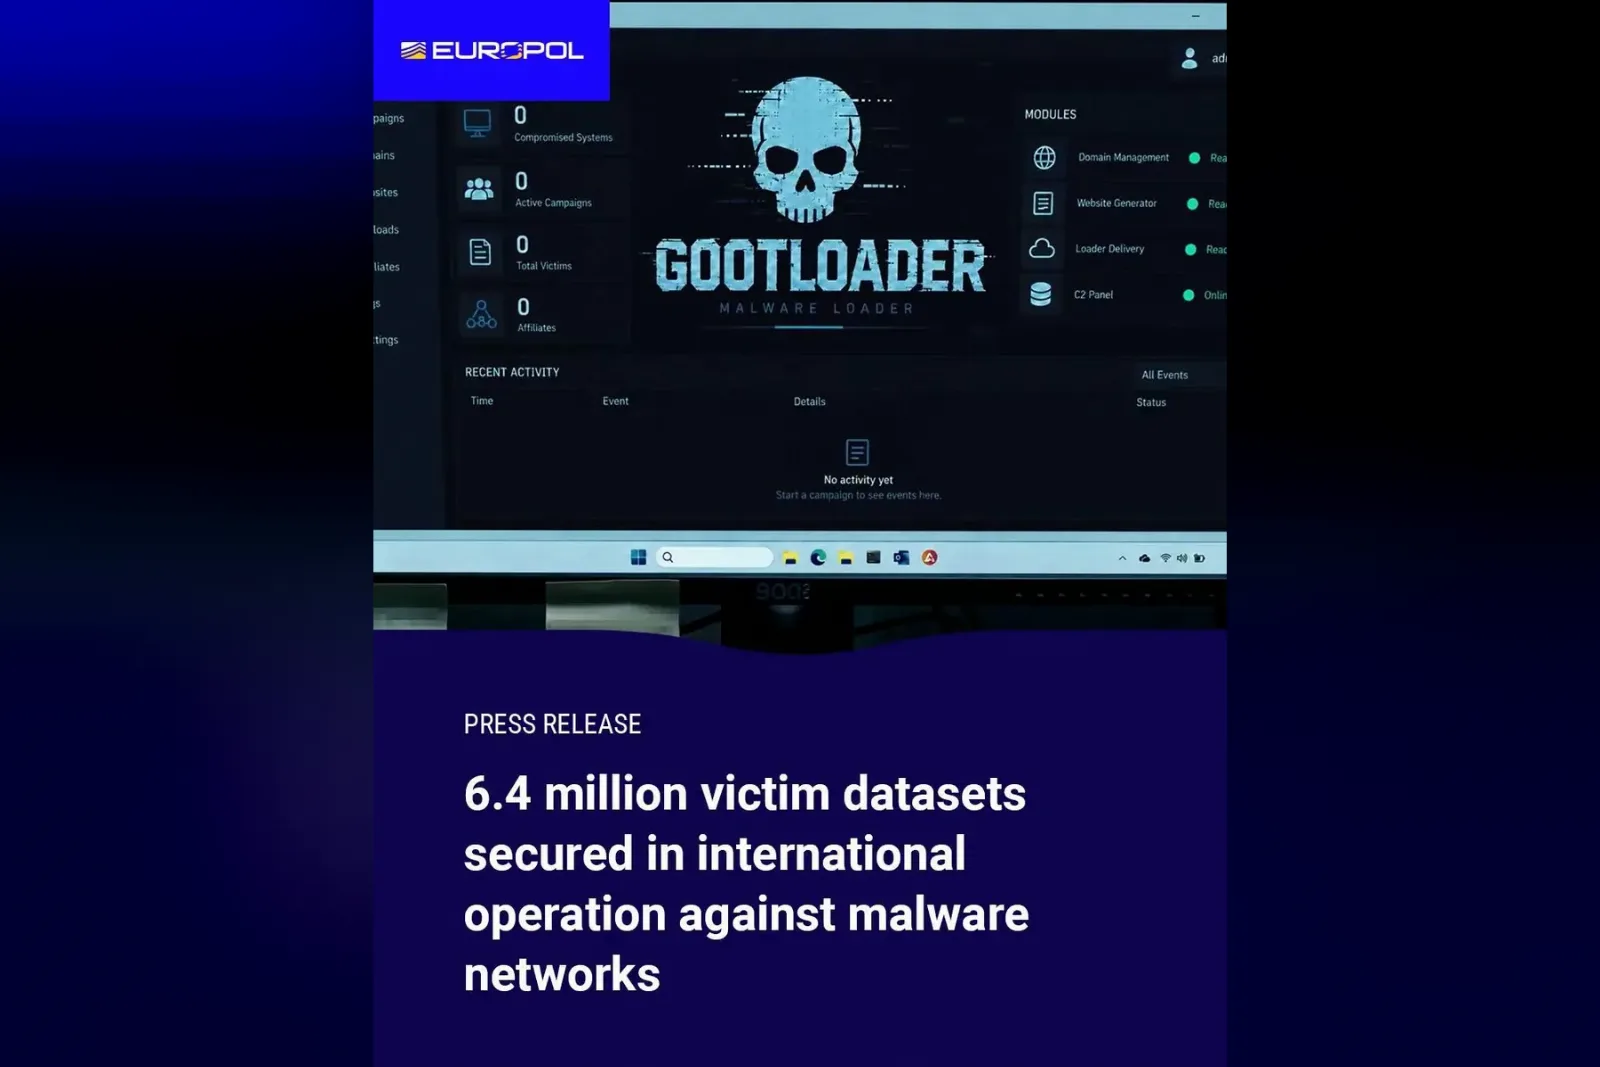
Правоохоронці з дев'яти країн вимкнули сервери й домени трьох шкідливих програм: Gootloader, CastleRAT і StealC. Про це повідомили болгарське МВС і Європол. В міжнародній операції ENDGAME брали участь співробітники ГДБОП. Дії координували Європол та Євроджаст.
Загалом вилучили 235 серверів і 257 доменів. Поліція встановила, що кіберзлочинці мали дані понад 6 мільйонів жертв. За словами слідчих, підозрювані торгували цими даними. Також вони використовували їх для нових кібератак.
ENDGAME спрямована проти інфраструктури, на яку спираються інші злочини. Наприклад, крадіжка даних і напади з програмами-вимагачами, коли файли блокують і вимагають викуп. Як сказано в повідомленні, це найбільша досі міжнародна операція проти такої інфраструктури.
Gootloader дає несанкціонований доступ до комп'ютерних систем. Програма поширює підроблені документи через сайти на WordPress. Кожен, хто завантажить такий документ, заражає свій комп'ютер. Викрадені дані потім використовують для шантажу. Проти Gootloader зупинили 14 серверів і 218 доменів. Ще 681 заражений вебсайт очистили.
Троян CastleRAT відомий з 2025 року. Він дає віддалений доступ до заражених комп'ютерів. Так злочинці можуть шифрувати дані, зупиняти цілі ІТ-системи або вимагати викуп від фірм й організацій. Проти CastleRAT влада вилучила 120 серверів і 39 доменів.
StealC краде паролі, збережені дані для входу та цифрові особисті дані зі зламаних комп'ютерів. Згодом ці дані незаконно продають. Сервери програми почали вимикати в червні 2026 року. Демонтували понад 10 серверів.
Той, хто заразився CastleRAT, зможе перевірити на платформах HaveIBeenPwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, The Shadowserver Foundation і NL-NCSC, чи не викрали його дані для входу. Про це повідомив Європол.
Користувачам WordPress Європол радить змінити паролі, увімкнути двофакторну автентифікацію та встановити потрібні оновлення безпеки проти вразливостей.
Коментарі (0)
Коментарів поки немає.