
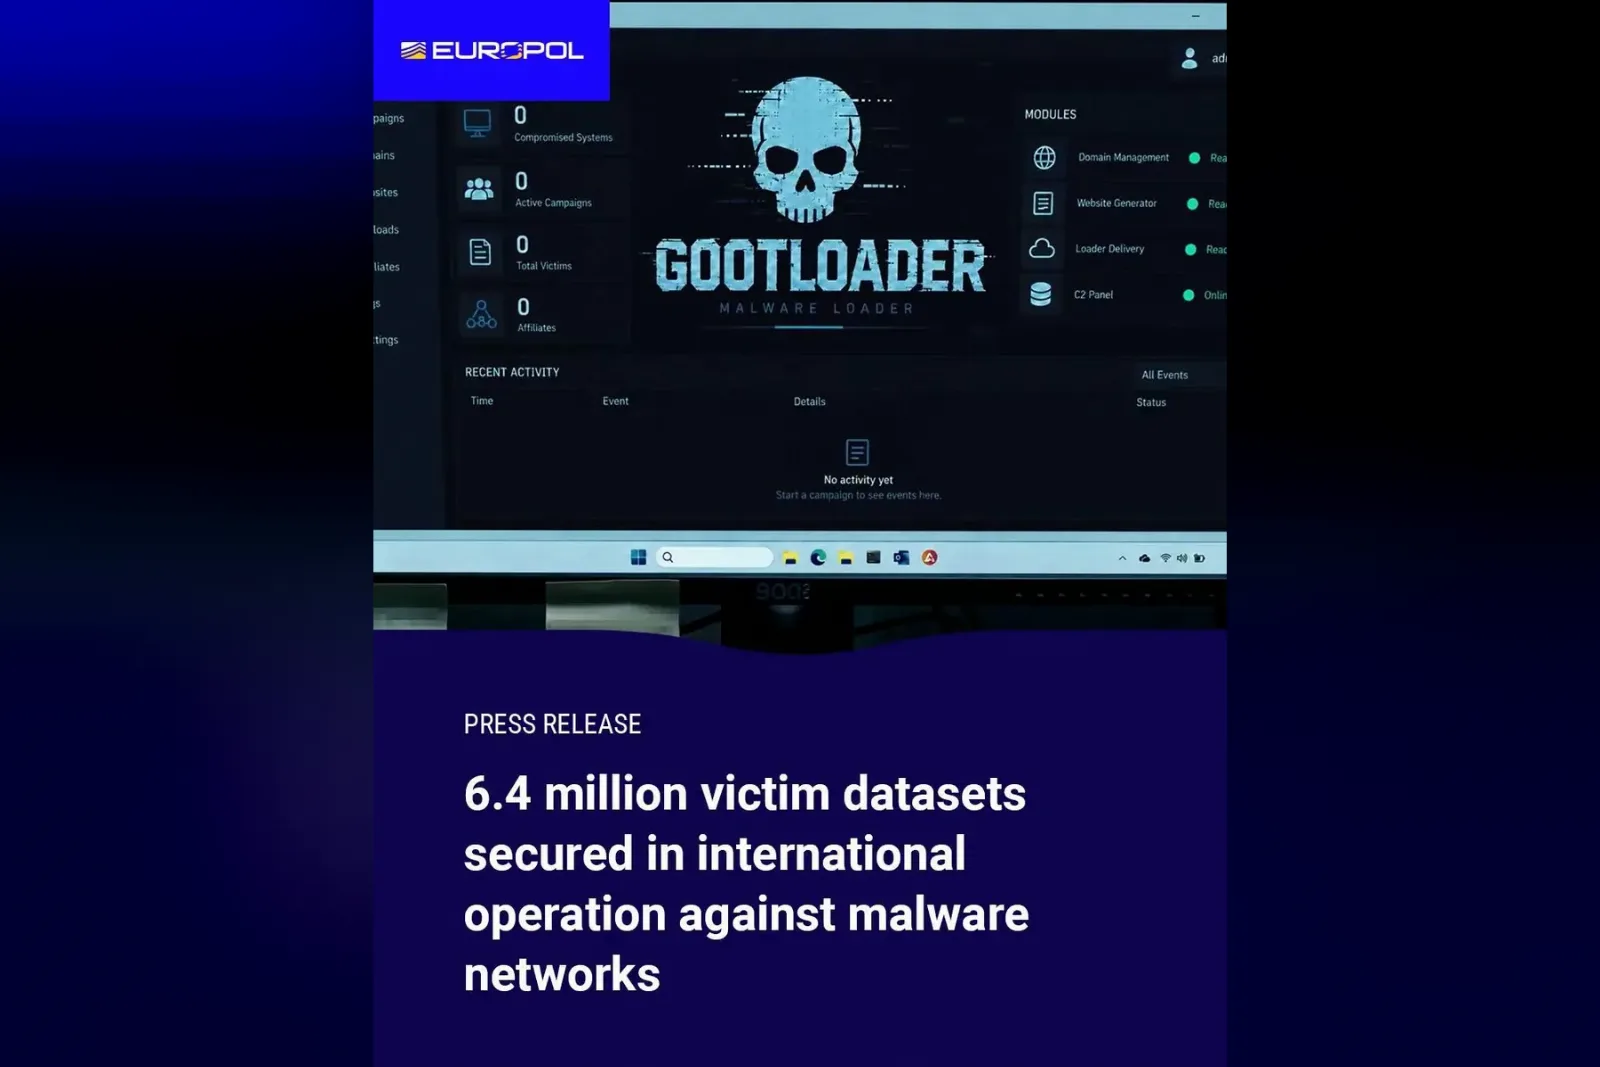
Служители на ГДБОП участваха в международната операция ENDGAME, при която правоохранителни органи от 9 държави свалиха сървърите и домейните на три зловредни програми: Gootloader, CastleRAT и StealC, съобщиха от МВР и Европол. Действията бяха координирани от Европол и Евроджъст.
При акциите бяха иззети общо 235 сървъра и 257 домейна. Полицията установи, че киберпрестъпниците са разполагали с данни на над 6 милиона жертви. Според разследващите заподозрените са ги търгували и са ги ползвали за нови кибератаки.
ENDGAME е насочена срещу инфраструктурата, на която се опират други престъпления, например кражбата на данни и рансъмуер атаките, при които файловете се заключват срещу откуп. Според съобщението това е най-голямата досега международна операция срещу такава инфраструктура.
Gootloader дава неоторизиран достъп до компютърни системи. Програмата разпространява подправени документи през сайтове на WordPress и всеки, който ги изтегли, заразява компютъра си. Откраднатите данни после се използват за изнудване. Срещу Gootloader бяха спрени 14 сървъра и 218 домейна, а 681 заразени уебсайта бяха почистени.
От 2025 г. е известен троянецът CastleRAT, който дава отдалечен достъп до заразени компютри. Така престъпниците могат да криптират данни, да спрат цели ИТ системи или да изнудват фирми и организации за откуп. За CastleRAT властите иззеха 120 сървъра и 39 домейна.
StealC краде пароли, запазени данни за достъп и цифрови самоличности от компрометирани компютри, а данните после се продават незаконно. Сървърите му започнаха да се свалят през юни 2026 г., а демонтираните са над 10.
Който е заразен с CastleRAT, ще може да провери в платформите HaveIBeenPwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, The Shadowserver Foundation и NL-NCSC дали данните му за вход са откраднати, съобщи Европол.
На потребителите на WordPress Европол препоръчва да сменят паролите си, да включат двуфакторна верификация и да инсталират нужните актуализации за сигурност срещу уязвимости.
Коментари (0)
Все още няма коментари.