
Холодильники в торгових мережах у семи європейських країнах, імовірно, зупинилися через системну помилку, а не через хакерську атаку. Про це в ефірі БНТ сказав доцент Златогор Мінчев, експерт Інституту інформаційних і комунікаційних технологій при БАН. Жодна хакерська група не взяла на себе відповідальність. Служби не встановили, хто за цим стоїть.
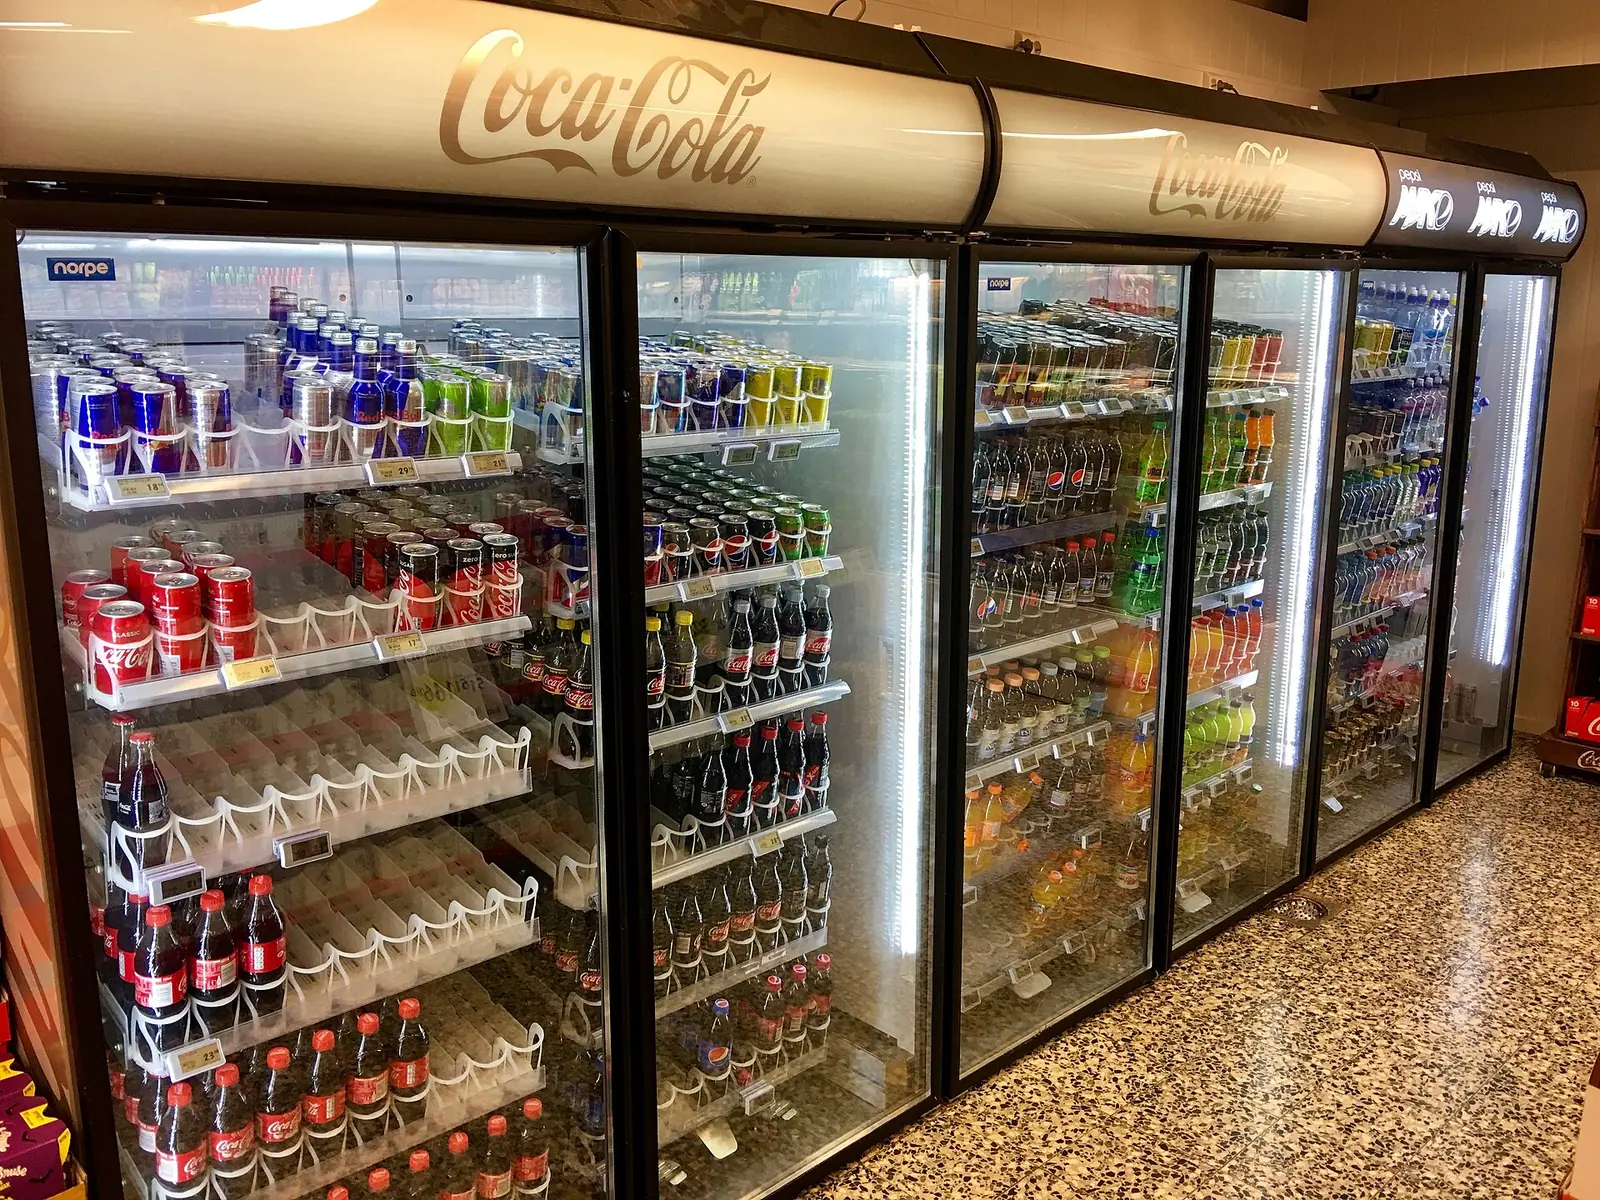
У понеділок мережі в Бельгії, Люксембурзі та Швеції повідомили, що їхні холодильні вітрини розморожуються. Температура в них сягнула небезпечного рівня.
Ще на цю тему: Хакери розморозили холодильні вітрини в супермаркетах від Бельгії до Швеції
Доцент Мінчев припускає кілька пояснень: помилка на виробництві, дії молодих активістів, які працюють зі штучним інтелектом, або перевірка того, як люди зустрінуть такий збій. «Може бути, що це експеримент: як відреагує суспільство», — сказав він.
Найімовірніше, за його словами, це дефект типу «zero date». Так називають помилку в системі, яка з’являється в певну дату.
Карта кібератак у реальному часі показує, які країни атакують, а які зазнають атак. За цією картою, в Європі найбільше постраждали Італія та Іспанія. Активні атаки тривають у будь-яку пору доби.
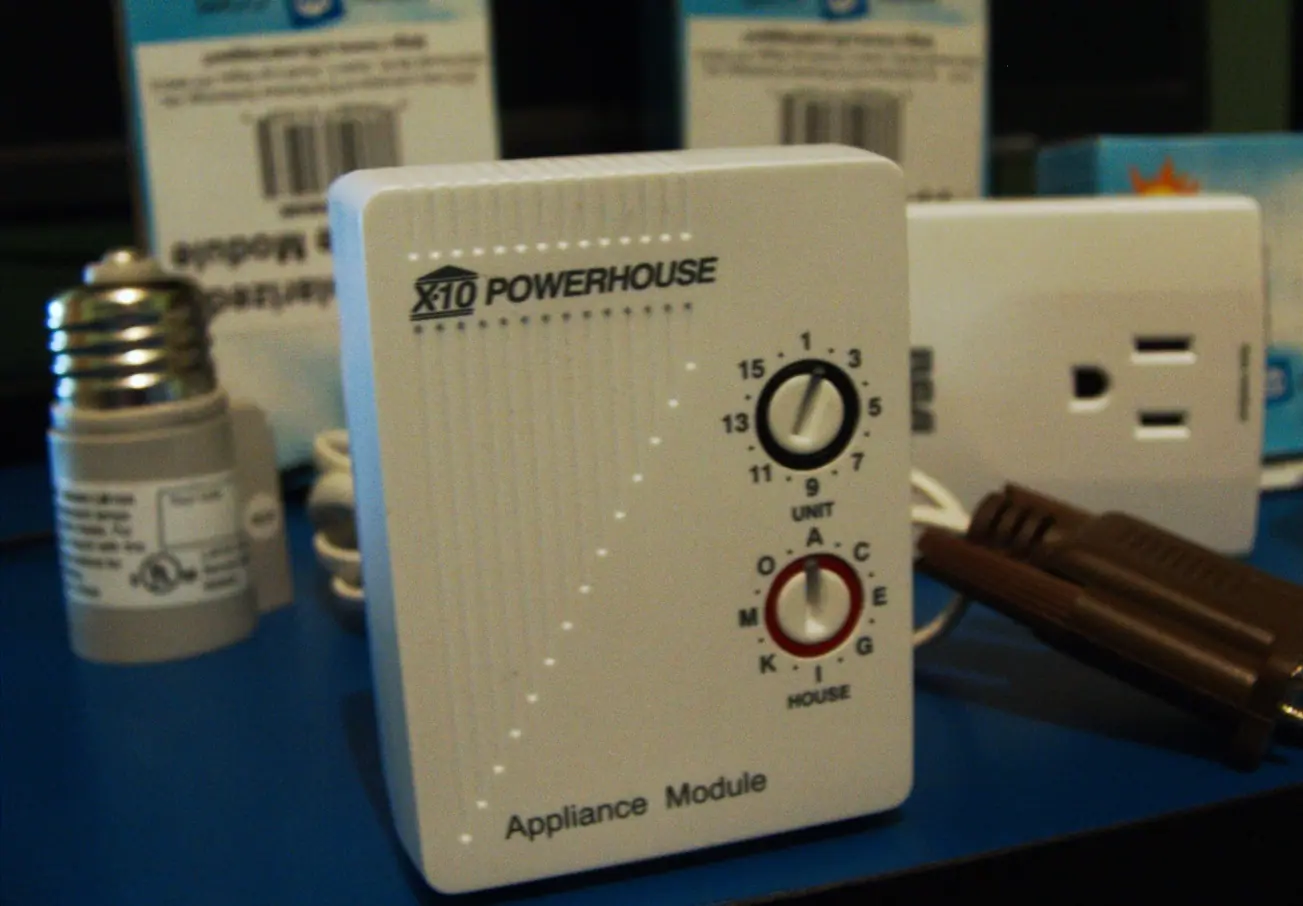
Небезпеку становлять і «розумні» прилади вдома, попереджає експерт. У болгарських магазинах уже продають «лампочки, які інтелектуально керуються і світяться, але можуть також дістатися до вашої домашньої інтернет-мережі, а звідти — до комп’ютера».
Камери спостереження можуть шпигувати для сторонніх осіб і передавати відео та звук. А за допомогою інструментів зі штучним інтелектом записи легко підробити, пояснив Мінчев. Велика проблема — і «розумні» годинники, бо нові моделі не потребують інтернету.
Що більше «розумних» пристроїв у домі, то він вразливіший. Якщо прилади керуються на відстані й пов’язані між собою, щоб працювати автоматично, усі вони можуть обернутися проти власника. Нагрівальні прилади — пряма небезпека для життя, але відмовлятися від них не вихід.
Вихід, на думку доцента Мінчева, — стрес-тести систем із «розумними» приладами до виходу на ринок і регулярні аудити. Цього вимагає європейська директива про мережеву та інформаційну безпеку NIS 2. Її незабаром почнуть суворо застосовувати.
Доки так не станеться, експерт радить користувачам перевіряти, які дані збирає пристрій, чи виробник регулярно випускає оновлення і як реагує, коли знаходять вразливості.
Коментарі (0)
Коментарів поки немає.